Perguruan Tinggi | Regulasi & Kepatuhan
Batas Pelaporan PDDikti 2025-2 Kian Dekat, Ini Urutan Kerja agar Data Kampus Tidak Tertahan
27 Oct 2026
Perguruan Tinggi | Strategi & Tata Kelola
18 Jun 2025
SEVIMA.COM – Suatu pagi di awal semester, operator akademik sebuah perguruan tinggi swasta di Jawa Timur dikejutkan oleh perubahan mendadak dalam data nilai mahasiswa. Ia mengira ada kesalahan sistem. Namun setelah ditelusuri, bukan bug yang ditemukan, melainkan akses tidak sah oleh pihak luar yang masuk menggunakan akun dosen. Kata sandi bocor, dan data diubah dari dalam.
Insiden seperti itu kian sering terjadi di tengah masifnya digitalisasi kampus. Sistem informasi akademik, keuangan, hingga pendaftaran mahasiswa baru (PMB) yang kini serba berani menjadikan akun pengguna sebagai pintu utama ke semua layanan. Maka, ketika pintu itu tidak dikunci dengan baik, ancaman pun mengintai.
Sebagian kampus besar di Indonesia masih mengandalkan model autentikasi satu lapis: username dan password . Model ini, meski mudah namun dinilai sudah tak relevan lagi di tengah maraknya serangan phishing , brute-force attack , hingga credential stuffing —praktik menggunakan data login yang bocor di satu layanan untuk menembus sistem lain.
Menurut data dari Badan Siber dan Sandi Negara (BSSN) , jumlah serangan siber di Indonesia meningkat pesat dalam beberapa tahun terakhir. Serangan ini tidak hanya menargetkan perusahaan besar atau lembaga pemerintahan, tetapi juga individu dan kelompok masyarakat yang mungkin tidak memiliki pengetahuan yang cukup tentang cara melindungi diri mereka di dunia digital.
Dan menurut laporan squracybersec, sebagian besar berasal dari eksploitasi akun, bukan celah teknis sistem. Kata sandi lemah, penggunaan ganda lintas aplikasi, hingga kebiasaan menyimpan kata sandi di catatan ponsel menjadi biang kerok.
Yang ditiru, begitu akun seseorang dibobol, penyerang dapat mengakses dan memanipulasi data penting: nilai, status keuangan, biodata pribadi, hingga dokumen akademik. Celah ini tidak hanya berisiko pada individu, tetapi pada institusi secara keseluruhan. Akreditasi bisa terganggu, reputasi bisa jatuh.
Baca juga: FAQ Seputar Keamanan Data di SEVIMA Platform
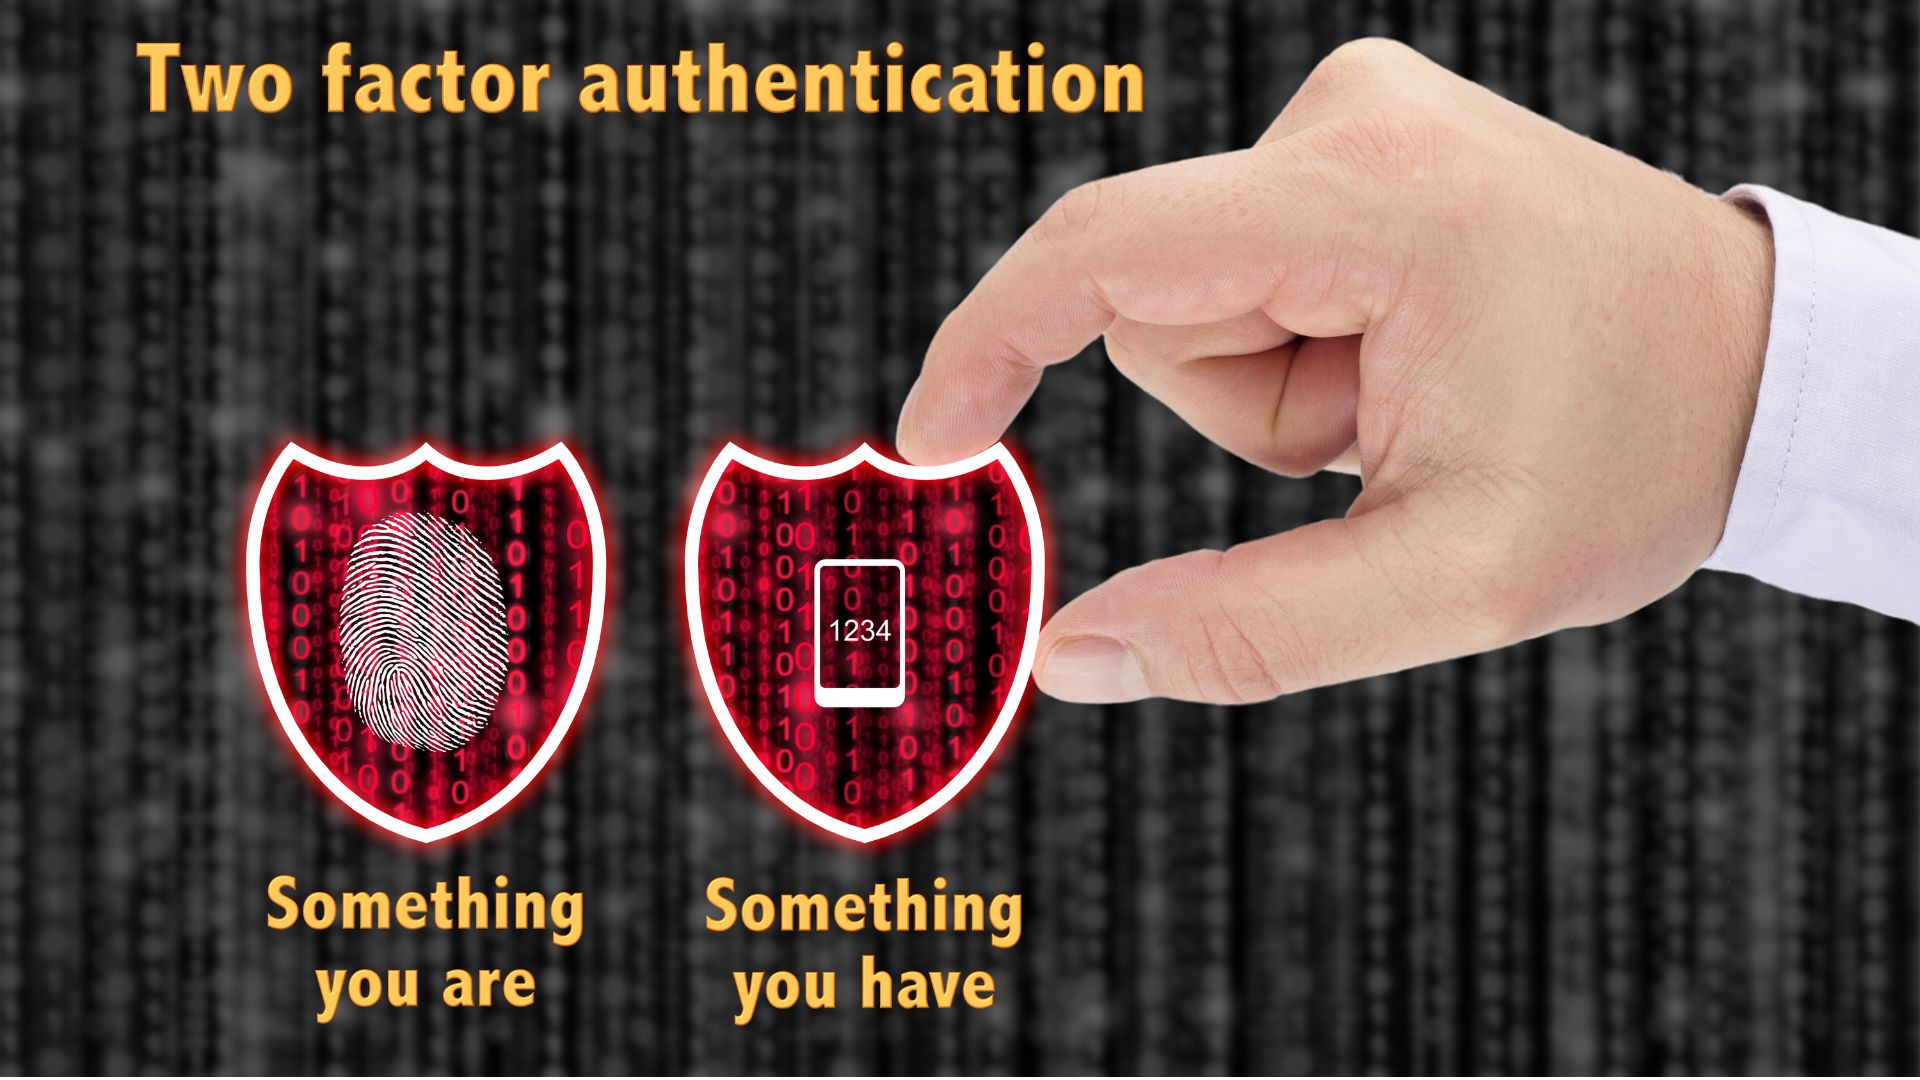
Menghadapi situasi tersebut, SEVIMA, penyedia platform pendidikan digital telah memanfaatkan teknologi Multi-Factor Authentication (MFA) pada login di Platform SEVIMA. Fitur ini memberikan lapisan keamanan tambahan setelah password, berupa verifikasi kedua seperti OTP (One-Time Password) atau konfirmasi melalui aplikasi autentikator.
“Ini langkah strategis bagi SEVIMA Platform, karena keamanan digital harus mengikuti standar yang terus berkembang. MFA adalah minimum baru dalam melindungi akses pengguna.” kata Eliya, salah satu Manajer Produk SEVIMA.
Fitur MFA di SEVIMA dirancang agar mudah digunakan dan tidak membebani infrastruktur gunung. Admin cukup mengaktifkan dari dashboard, memilih metode verifikasi, dan menentukan kelompok pengguna mulai dari dosen, mahasiswa, hingga sistem operator.
MFA juga memungkinkan pelacakan aktivitas mencurigakan, seperti percobaan login dari lokasi tidak biasa. Dengan demikian, kampus bisa mendeteksi lebih awal sebelum kejadian besar terjadi.
Sebelumnya, SEVIMA juga telah menerapkan SSO (Single Sign-On) yang memberikan manfaat keamanan yang signifikan dengan penyediaan manajemen akses dan mengurangi risiko terkait kata sandi. Dengan SSO, pengguna hanya perlu mengingat satu set kredensial untuk mengakses berbagai aplikasi dan layanan, yang mengurangi serangan dan potensi kerentanan permukaan.
Implementasi MFA bukan hanya masalah teknis, tetapi juga bagian dari kepatuhan institusi terhadap regulasi yang semakin ketat. Undang-Undang Perlindungan Data Pribadi (UU PDP) yang mulai efektif tahun ini, misalnya, mengizinkan pengontrol data memiliki sistem pengamanan yang andal dan terukur.
Dalam konteks akreditasi dan sistem informasi audit, penerapan autentikasi ganda juga menjadi poin penilaian tersendiri. Kampus yang menerapkan MFA dinilai lebih matang dalam pengelolaan tata kelola dan mitigasi risiko.
“Ini bukan soal fitur, tapi kultur. Kampus yang sadar risiko akan mulai membentuk budaya keamanan digital sejak awal,” lanjut Eliya.
Baca juga: Model Tanggung Jawab Bersama: Kunci Kolaborasi untuk Perlindungan Data dan Keamanan di Perguruan Tinggi
Meski demikian, tantangan tetap ada. Mengubah kebiasaan pengguna yang terbiasa dengan login cepat verifikasi tanpa tambahan butuh edukasi dan transisi bertahap. SEVIMA mengantisipasi hal ini dengan menyediakan panduan, video tutorial, dan tim pendamping aktivasi MFA secara penuh.
Langkah SEVIMA ini menandai perubahan penting dalam lanskap keamanan digital pendidikan tinggi. Di tengah banyaknya serangan siber, proteksi satu lapis tidak lagi cukup. MFA bukan fitur tambahan, MFA kini menjadi standar minimum baru. Dan kampus yang sadar akan pentingnya perlindungan digital, akan menjadi kampus yang lebih percaya.
Lindungi data akademik, keuangan, dan seluruh aktivitas digital kampus dengan SEVIMA Platform yang kini dilengkapi Multi-Factor Authentication (MFA). Keamanan lebih terjaga dan terintegrasi untuk seluruh sistem kampus. Gunakan SEVIMA Platform sekarang dan wujudkan transformasi digital yang aman untuk institusi Anda.Hubungi kami melalui halaman Kontak Kami atau langsung ke tim SEVIMA untuk konsultasi gratis.
Sumber gambar: CANVA
Diposting Oleh:
Seprila Mayang SEVIMA
SEVIMA merupakan perusahaan Edutech (education technology) yang telah berkomitmen sejak tahun 2004 dalam menyelesaikan kendala kerumitan administrasi akademik di pendidikan tinggi (Universitas, Sekolah Tinggi, Institut, Politeknik, Akademi, dll.) dengan 99% keberhasilan implementasi melalui SEVIMA Platform.
Jadwalkan Diskusi